

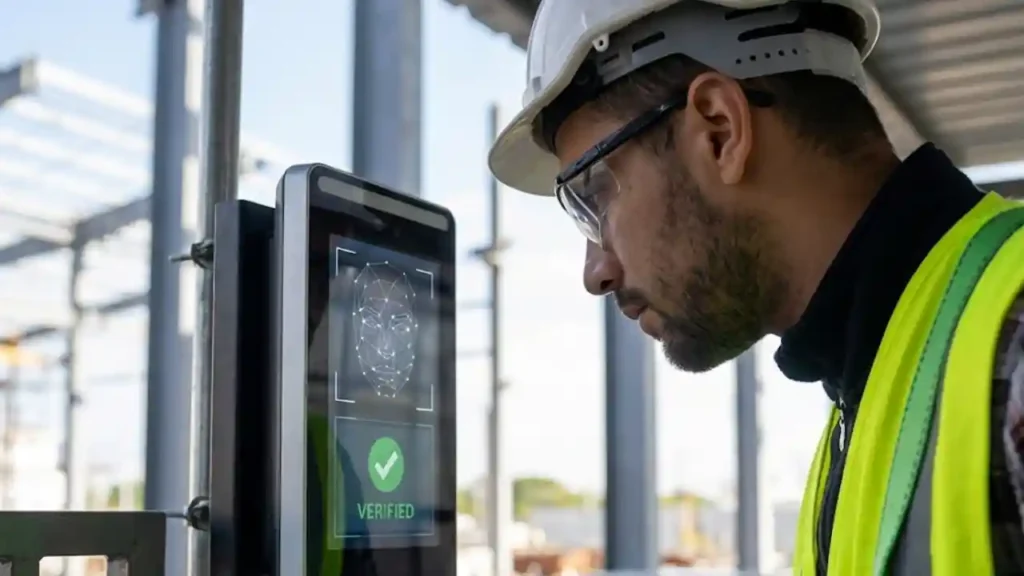

O reconhecimento facial aplicado ao controle de entrada em áreas críticas é um método de autenticação que confirma a identidade pelo rosto e libera ou nega a passagem com base em regras previamente definidas. Em ambientes de SST, isso vira uma camada de governança operacional: reduz o compartilhamento de credenciais, aumenta a rastreabilidade de quem acessou cada ponto e acelera o fluxo sem contato físico. A primeira ocorrência de reconhecimento facial no controle de acesso também ajuda a alinhar permissões com o GRO/PGR quando o risco muda por função, atividade, treinamento e condições do local.
O sistema combina uma câmera, um motor de comparação biométrica e uma política de acesso que traduz o PGR em decisões objetivas: quem pode entrar, onde, em que horário e sob quais pré-requisitos.
Isso é especialmente útil quando o risco é alto e variável, como trabalho em altura, espaços controlados e operação de máquinas, porque cada liberação pode ser condicionada a evidências (treinamento vigente, aptidão, autorização, bloqueios temporários). Para empresas, o ganho aparece em auditoria, redução de fraude e padronização de rotinas em diferentes turnos e unidades.
Resumo
- Como mapear áreas de risco e traduzir GRO/PGR em regras de acesso claras.
- Passo a passo de cadastro, perfis, contingência e tratamento de falhas (iluminação e falsos negativos).
- Logs e KPIs para auditoria, investigação de incidentes e melhoria contínua.
- Governança de dados biométricos com necessidade, segurança e retenção.
- Integração do controle físico com fluxos digitais (autorizações, termos e evidências).
Fatos rápidos
- Riscos e desafios regulatórios são discutidos pela ANPD no Radar Tecnológico sobre biometria, com alertas sobre privacidade e impactos de erros.
- Uma visão institucional sobre aplicações e limitações aparece no documento técnico da ANPD (Radar Tecnológico), útil para padronizar linguagem em compliance.
- A resistência a fraudes por apresentação é tratada na ISO/IEC 30107-3:2023, que descreve princípios e métodos de avaliação de PAD.
Como estruturar o reconhecimento facial no controle de acesso em áreas de risco?
O ponto de partida é definir o que “área de risco” significa no seu contexto e transformar isso em regras verificáveis. Em GRO/PGR, a leitura costuma envolver perigos, avaliações e medidas de controle; no controle de entrada, isso vira critérios como função autorizada, jornada, permissão pontual, treinamento vigente e bloqueios por manutenção.
A norma de sistema de gestão de SST, como a ISO 45001, reforça a lógica de processos e evidências, o que combina bem com logs de acesso e trilhas de auditoria. O resultado é uma autorização menos subjetiva e mais rastreável.
Mapeamento de áreas: altura, espaços controlados e máquinas
Em vez de começar pelo equipamento, comece pelos cenários. Para trabalho em altura, identifique pontos de acesso a coberturas, plataformas e linhas de vida. Em espaços controlados, mapeie portas, tampas e entradas com restrição de pessoas e ventilação. Em máquinas, foque em células com barreiras, portas de segurança e perímetros de operação.
O mapeamento deve produzir uma lista de pontos de decisão (catracas, portas, portões, barreiras) e uma lista de pré-requisitos por atividade. Para organizar a trilha digital, um fluxo documental pode usar um contrato digital para registrar responsabilidades e autorizações internas.
| Tipo de área | Exemplo de ponto de acesso | Risco principal | Regra de liberação (exemplos) |
|---|---|---|---|
| Altura | Portão para cobertura / plataforma | Queda | Treinamento vigente + permissão de trabalho + bloqueio por clima |
| Espaço controlado | Porta / tampa de entrada | Asfixia / atmosfera perigosa | Autorização pontual + equipe mínima + janela de horário |
| Máquinas | Porta de célula / perímetro | Aprisionamento / contato | Função autorizada + status de manutenção + bloqueio LOTO ativo |
Perfis, regras e exceções: o que o sistema precisa decidir
Defina perfis por função e por atividade, não apenas por cargo. Um mesmo colaborador pode ter acesso para inspeção, mas não para operação; pode entrar em um turno, mas não em outro; pode ter permissão permanente em uma área e temporária em outra. Inclua exceções formais: visitantes, terceiros, emergências e contingências, com trilhas específicas.
Para reduzir atrito, o cadastro pode vincular o acesso a uma verificação de identidade, usando critérios semelhantes aos descritos em validação de identidade em fluxos digitais. O objetivo é impedir atalhos informais, sem travar o trabalho.
Como parametrizar limiares para reduzir falsos positivos e falsos negativos?
Um controle de acesso funciona melhor quando o limiar de decisão é ajustado ao risco. Em cenários críticos, a política costuma preferir bloquear em caso de dúvida e acionar uma segunda etapa (supervisão, crachá alternativo, conferência manual), evitando liberações indevidas.
Métricas técnicas ajudam a orientar essa calibração: de acordo com o NIST FRVT, relatórios de identificação 1:N apresentam medidas como FNIR definidas para limites de FPIR, que podem apoiar a escolha de parâmetros quando a consequência de um erro é alta.
Cadastro de usuários e qualidade de captura: iluminação, ângulo e rotina
Boa parte dos problemas operacionais vem de captura ruim, não do algoritmo em si. Garanta padronização de altura da câmera, distância, ângulo e controle mínimo de luz em entradas críticas, porque sombras e contraluz elevam rejeições e aumentam filas. Em áreas externas, proteções físicas e iluminação auxiliar são controles simples.
Também vale prever uma rotina de recadastro quando há mudanças no rosto (barba, EPIs, óculos) e definir como o sistema reage a “tentativas negadas” repetidas. Uma base conceitual para biometria aplicada aparece em biometria facial, que ajuda a alinhar expectativas internas sem prometer precisão absoluta.
Contingência e continuidade: quando o acesso não pode parar
Em SST, a contingência não é opcional: ela impede que a falha tecnológica vire improviso. Planeje caminhos alternativos (PIN temporário, cartão, autorização supervisionada) com regras tão claras quanto o modo principal, para evitar que o “plano B” vire padrão informal. Defina tempos máximos de indisponibilidade, responsabilidades e registro obrigatório de exceções.
Em paralelo, trate a documentação que autoriza acessos e exceções como evidência auditável, com assinatura e integridade. Um fluxo baseado em assinatura eletrônica pode registrar permissão pontual e anexos técnicos sem depender de papel e sem criar lacunas na trilha de auditoria.
Logs e auditoria: o que registrar para compliance e SST
O valor de compliance aparece quando o log responde perguntas difíceis: quem entrou, quando, por qual motivo, em que condição e com qual decisão do sistema. Registre evento, ponto de acesso, resultado (liberado/negado), método (biometria/contingência), motivo da exceção e responsável pela liberação.
Esses registros apoiam auditorias, investigações e melhoria contínua, além de reduzir discussões subjetivas. Para reforçar validade e integridade de evidências, trate a formalização de permissões como documento verificável, com base em validade jurídica da assinatura eletrônica e controles de versionamento.
| KPI | Como medir | Para que serve | Alerta comum |
|---|---|---|---|
| Tempo de liberação | Média e p95 por ponto/turno | Fila, produtividade e atrito | Iluminação, posição da câmera, rede instável |
| Tentativas negadas | Taxa por usuário e por área | Fraude, erro de cadastro, ajuste de limiar | Rejeição por EPI, mudanças no rosto |
| Exceções por contingência | Percentual do total de acessos | Disciplina de processo | Plano B virando rotina |
| Incidentes evitados (proxy) | Entradas bloqueadas por falta de pré-requisito | Efetividade do controle | Regra frouxa ou cadastros desatualizados |
Confira também estes conteúdos relacionados:
- Como reduzir custos com assinatura digital ajuda a comparar custos de operação quando há formalização frequente de permissões e evidências.
- Conformidade com assinatura digital descreve cuidados de auditoria, trilhas e controles que combinam com rotinas de SST.
- Assinatura digital é confiável apoia discussões internas sobre integridade, prova e verificação de documentos.
Governança de dados biométricos: necessidade, segurança e retenção
Controle de acesso por biometria envolve dados sensíveis e precisa de governança explícita. Segundo a LGPD (Lei 13.709/2018), dado biométrico vinculado a pessoa natural é classificado como dado pessoal sensível, o que exige critérios de necessidade, base legal adequada, medidas de segurança e transparência.
Na prática, defina minimização (o que coletar), retenção (por quanto tempo), controles de acesso aos dados, criptografia, segregação e descarte seguro. Para integrar isso com rotinas internas, um termo formal pode seguir padrões de LGPD e assinatura digital na gestão de evidências.
Como encaixar o controle de acesso na hierarquia de controles
O controle de entrada não substitui controles de engenharia, procedimentos e EPIs; ele reforça a disciplina de acesso ao risco. De acordo com a hierarquia de controles do NIOSH/CDC, existe uma ordem preferencial de medidas, da eliminação ao EPI, e a solução biométrica atua como barreira administrativa e de verificação, garantindo que apenas pessoas habilitadas cheguem ao ponto onde controles físicos e operacionais já existem.
Isso reduz exposição por acesso indevido e aumenta consistência entre turnos. Quando houver integração com sistemas, uma API de reconhecimento facial facilita padronizar regras em múltiplas portas e unidades.
Operação mais segura com reconhecimento facial no controle de acesso e evidências digitais
Quando bem desenhado, o reconhecimento facial em entradas críticas transforma o PGR em decisões repetíveis, auditáveis e menos suscetíveis a atalhos, sem depender de contato físico ou de credenciais compartilháveis. O ganho aparece em rastreabilidade, redução de fraudes, melhoria de filas e controle de exceções, desde que existam contingências, tratamento de iluminação, métricas e governança de dados sensíveis.
Para fechar o ciclo de compliance, muitas empresas conectam esse controle físico a autorizações e registros formais, usando assinatura digital da ZapSign.
Perguntas frequentes (FAQ)
Reconhecimento facial pode substituir crachá em áreas de risco?
Pode, mas a troca deve considerar disponibilidade, contingência e governança. Em áreas de risco, o ideal é que o método principal reduza compartilhamento de credenciais e gere rastreabilidade, mas exista um modo alternativo formal para falhas. A decisão costuma equilibrar segurança, tempo de liberação e custo de operação, sempre com logs completos e regras claras de exceção.
Como lidar com falhas por iluminação, EPI e mudanças no rosto?
O controle começa pela captura: câmera na altura correta, distância estável e iluminação suficiente reduzem rejeições. Em ambientes externos, sombra e contraluz pedem proteção física e luz auxiliar. Também é útil prever recadastro em mudanças frequentes (barba, óculos, EPIs) e definir uma segunda etapa quando houver repetidas tentativas negadas, evitando filas e improvisos.
Quais logs são recomendados para auditoria e investigação de incidentes?
Registros úteis incluem ponto de acesso, data e hora, resultado (liberado/negado), método de autenticação, motivo de exceção, responsável por liberação supervisionada e vinculação a permissões e ordens internas. Esses logs apoiam auditorias, apuração de incidentes e melhoria contínua, além de identificar padrões de rejeição por local, turno e condição ambiental.
Dados biométricos exigem cuidados específicos na LGPD?
Sim. Dados biométricos vinculados a uma pessoa natural são classificados como dados pessoais sensíveis, o que aumenta exigências de segurança e governança. Na prática, isso implica minimizar coleta, definir retenção e descarte, controlar acessos internos, aplicar criptografia e registrar critérios de necessidade. Transparência e documentação de processos ajudam a manter consistência em auditorias e respostas a incidentes.
Quais KPIs ajudam a provar que o controle de acesso está funcionando?
KPIs comuns incluem tempo de liberação (média e percentis), taxa de tentativas negadas por ponto, volume de exceções por contingência, bloqueios por falta de pré-requisito e reincidência de falhas por usuário. Quando acompanhados por análise de causa, esses indicadores mostram se o sistema reduz acesso indevido e se mantém utilizável em turnos, ambientes e condições diferentes.